Votre site tourne encore en http ? Chrome affiche alors « Non sécurisé » à côté de l’adresse, et vos visiteurs le voient avant même de lire la première ligne.
Le souci, c’est qu’une mauvaise manip laisse le site en http, ou pire, le casse. Dans cet article, je vous montre comment obtenir un certificat, l’activer chez votre hébergeur, passer WordPress en HTTPS et vérifier le résultat.
⚡Accès rapide
Qu’est-ce qu’un certificat SSL sur WordPress ?
Le cadenas, à gauche de l’adresse, indique que la connexion est chiffrée. Ce chiffrement vient de TLS, qui chiffre les échanges entre le navigateur et le serveur. Le préfixe https le confirme.
Un matin, dans un café, je rouvre un site que je viens de refaire. Chrome affiche « Non sécurisé » parce que l’adresse est restée en http, sans chiffrement. Et ça pique.
Le certificat ne s’installe pas dans WordPress. Il se pose sur le serveur de votre hébergeur, et WordPress se contente de l’utiliser. Donc inutile de chercher le certificat dans le tableau de bord.
Et voici le piège. Tant que les deux adresses du site restent en http dans WordPress, le site reste en http. Une fois passées en https, WordPress suit. Perso, je sauvegarde toujours avant de toucher à ces adresses.
Où obtenir le certificat et lequel prendre ?
Pour un site vitrine, le certificat gratuit suffit. Let’s Encrypt délivre gratuitement des certificats DV, et il prouve que vous contrôlez bien le domaine.
Ce qui le fait échouer, c’est presque toujours cette preuve. Le domaine pointe encore ailleurs, ou le fichier demandé ne répond pas.
Quand je reprends un site, c’est là que je regarde en premier. Mon conseil : ne payez pas un certificat de plus pour une page de contact.
Trois types de certificats existent, et pour un site vitrine, le premier suffit largement.
| Critère | DV | OV | EV |
|---|---|---|---|
| Ce qui est vérifié | Le contrôle du domaine | Le contrôle du domaine et de l’organisation | Le contrôle du domaine et une vérification poussée de l’organisation |
| Prix payant par an HT | 45 à 75 € | 72 à 142 € | 190 à 340 € |
| Pour un site vitrine | Oui, gratuit avec Let’s Encrypt | Non, je n’en paierais pas | Non, je n’en paierais pas |
Activer le certificat chez votre hébergeur
Hébergement mutualisé
Faites d’abord pointer votre domaine vers l’hébergement, puis déclarez-le chez lui. Let’s Encrypt vérifie que vous le contrôlez, donc un pointage faux fait échouer la demande.
Sur un site client, l’activation a refusé pendant un bon moment. Le domaine pointait encore vers l’ancien serveur.
Chez OVHcloud, ouvrez l’espace client, choisissez l’hébergement, puis Certificats SSL. Sélectionnez le domaine et lancez Let’s Encrypt. Moi, je vérifie le pointage avant de cliquer, à chaque fois.
Chez o2switch, l’activation tient en quelques clics dans cPanel, et si vous hésitez encore sur l’hébergeur, lisez mon avis o2switch 2026 d’abord, puis suivez ces étapes :
- Dans cPanel, ouvrez Sécurité, puis Let’s Encrypt SSL.
- Cliquez sur Générer en face de votre domaine.
- Retirez de la sélection les noms qui ne pointent pas vers cet hébergement, sinon la demande échoue.
- Ensuite, patientez : la mise en place prend un certain temps.
Serveur cloud administré
Sur un serveur administré sous Debian ou Ubuntu, trois vérifications suffisent :
- Certbot demande le certificat pour votre domaine, puis le garde en mémoire. Vérifiez que le domaine apparaît bien dans le certificat Let’s Encrypt.
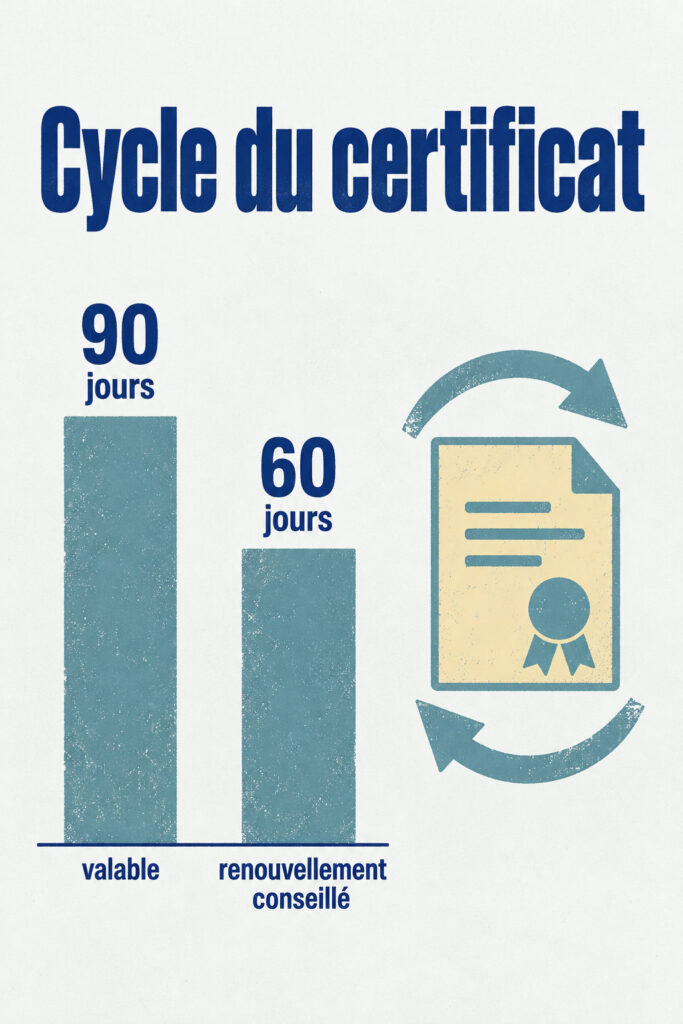
- Le certificat est valable 90 jours. Certbot le renouvelle seul, et le renouvellement conseillé a lieu tous les 60 jours.
- Lancez
sudo certbot renew --dry-run. Si la commande passe sans erreur, le renouvellement automatique pourra fonctionner le moment venu.
Passer WordPress en HTTPS sans casser le site
Première étape, sans discussion : une sauvegarde complète du site. Si la bascule tourne mal, c’est elle qui vous ramène en arrière.
Ensuite, allez dans Réglages puis Général : les deux adresses doivent passer en https:// et rester identiques. Si wp-config.php définit WP_HOME ou WP_SITEURL, la constante peut bloquer la modification, donc corrigez-la d’abord.
L’outil de bascule passe en dernier, et je ne le lancerais jamais avant d’avoir vérifié les deux champs.
Le certificat vit sur le serveur, pas dans une extension, donc passez les adresses en HTTPS par l’une de ces trois méthodes :
- Ouvrez Outils, puis Santé du site, dans la partie HTTPS. Si le serveur gère déjà le certificat, un bouton peut passer les deux adresses en HTTPS.
- Chez o2switch, ouvrez WPTiger, cliquez sur Gérer mon site, puis sur Forcer le site en HTTPS. L’outil remplace les adresses et ajoute la redirection dans .htaccess.
- Pour sécuriser seulement l’administration, ajoutez define( ‘FORCE_SSL_ADMIN’, true ) ; dans wp-config.php. Le serveur doit déjà avoir son certificat configuré.
Vérifier que le HTTPS fonctionne
Tapez votre adresse en, avec et sans www si vous utilisez les deux noms. Chaque version doit afficher votre site, sans avertissement de certificat.
Essayez ensuite http:// devant votre domaine : la page doit basculer vers. Sinon, certains visiteurs restent sur la version non sécurisée.
Ma règle : refaire ce test en navigation privée, sinon le cache du navigateur peut vous montrer l’ancienne version.
Pour savoir où vous en êtes, faites deux contrôles, dans WordPress puis dans le navigateur :
- Dans WordPress, ouvrez Outils > Santé du site et regardez la section HTTPS. Elle indique si le site utilise HTTPS et si le serveur le prend en charge.
- Pour la configuration, SSL Labs analyse gratuitement le SSL d’un serveur public. Entrez votre domaine et lisez la note.
- Pour la date d’expiration, cliquez sur l’icône à gauche de l’adresse dans Chrome, puis ouvrez les détails de la connexion et du certificat.
Corriger le contenu mixte et les erreurs après activation
La console signale du contenu mixte ? Ouvrez les outils de développement du navigateur. Repérez les images, scripts, feuilles de style, polices ou iframes encore chargés en HTTP, puis remplacez leurs adresses par du HTTPS.
Avec Elementor, les anciennes adresses restent dans vos pages, et les corriger à la main, c’est long et pénible. Allez dans Elementor > Outils > Remplacer URL, puis remplacez l’ancienne adresse HTTP par la nouvelle adresse HTTPS.
Sur un site client, le cadenas refusait de s’afficher. Je cherchais au mauvais endroit. Vérifiez le nom du domaine dans le certificat, sa date de validité et la chaîne complète envoyée par le serveur.
Adresse restée en HTTP ? Corrigez Réglages > Général, puis WP_HOME et WP_SITEURL dans wp-config.php.
Videz ensuite le cache de page, puis Redis, Memcached ou le CDN si vous en utilisez. Mon avis : videz les caches en dernier, sinon vous verrez l’ancienne version.
Un certificat gratuit suffit pour un site vitrine. Il se pose chez votre hébergeur, et WordPress se contente de l’utiliser. Le plus souvent, ce qui bloque, c’est le domaine qui ne pointe pas encore vers le bon serveur.
Votre prochain pas : sauvegardez le site, passez les deux adresses en https dans Réglages, puis testez en navigation privée.
Foire aux questions
Le passage en HTTPS améliore-t-il le référencement ?
Google recommande HTTPS, mais pendant la bascule, votre classement peut bouger le temps que Google explore et indexe les nouvelles adresses. Ne paniquez pas si vos positions changent juste après, et ne revenez pas en arrière.
Combien coûte un certificat SSL ?
Il ne coûte rien si vous prenez Let’s Encrypt. Un certificat payant de type DV se paie environ 45 à 75 € HT par an, et pour une simple vitrine, je n’y vois aucun intérêt. Commencez donc par le gratuit.
Quelle différence entre un certificat DV et un certificat EV ?
Un DV vérifie seulement que vous contrôlez le domaine. Un EV va plus loin et contrôle aussi l’organisation derrière le site, de façon plus poussée. Pour un site vitrine, le DV suffit. L’EV coûte 190 à 340 € HT par an.
Le certificat Let’s Encrypt se renouvelle-t-il tout seul ?
Si ce renouvellement échoue sans que vous le sachiez, le cadenas disparaît à l’expiration. Ça arrive, et je l’ai vu sur un site client.